Das Wichtigste in Kürze
- Was eine technische Verbindung lesen darf, ist nicht automatisch das, was jeder Nutzer lesen darf.
- Halten Sie drei Berechtigungsfragen getrennt: die Berechtigung des Imports, Quellen zu erfassen, eine verlässlich authentifizierte Nutzeridentität und die Prüfung, welche erfassten Inhalte für diese Identität freigegeben sind.
- Stand 26. September 2026 beschreibt Microsoft die Übernahme von SharePoint-Berechtigungsmetadaten in Azure AI Search weiterhin als Vorschaufunktion.
- In Copilot Studio ist die Art der Wissensquelle entscheidend: Microsoft beschreibt SharePoint-/OneDrive-Verbindungen mit delegierter Authentifizierung und Security Trimming, die konfigurierte Azure-AI-Search-Verbindung dagegen als nicht delegiert.
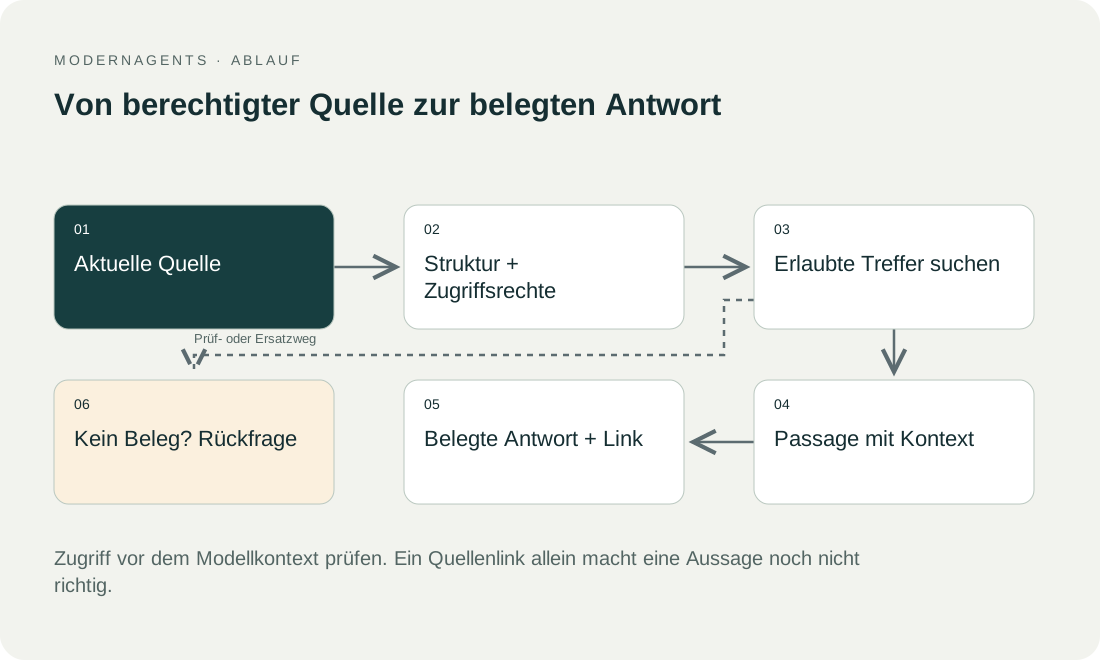
Die wichtigste Unterscheidung lautet: Was eine technische Verbindung lesen darf, ist nicht automatisch das, was jeder Nutzer lesen darf. Wer einen breit berechtigten Dienstzugang verwendet, braucht trotzdem eine überprüfbare Zugriffskontrolle für jede Anfrage. Das Sprachmodell selbst sollte gesperrte Inhalte nicht erhalten und anschließend entscheiden müssen, ob es sie verschweigt.
01 / 14
SharePoint-Wissensdatenbank oder eigenes RAG-System?
Eine SharePoint-Wissensdatenbank kann freigegebene Seiten und Dateien ohne eigene KI-Anwendung ordnen. Prüfen Sie zuerst, ob klare Zuständigkeiten, Navigation und die vorhandene Suche das Problem des Teams lösen. Wenn eine Antwort im Gespräch nützlich ist, vergleichen Sie die Microsoft-Funktion, die Ihrer Organisation zur Verfügung steht, mit einem eigenen Retrieval-Aufbau. Ein zusätzlicher Index bedeutet die Entscheidung, eine weitere Kopie der Informationen und ihrer Zugriffsregeln zu betreiben.
Die folgende Tabelle ordnet vier Anforderungen einen Ausgangspunkt und den nötigen Nachweis zu.
| Anforderung | Zu prüfender Ausgangspunkt | Was nachgewiesen werden muss |
|---|---|---|
| Die aktuelle Arbeitsanweisung finden | SharePoint-Seiten, Dokumente und Suche | Richtige Version, brauchbare Navigation und vorgesehener Leserkreis |
| Fragen zu freigegebenen SharePoint-Inhalten stellen | Der verfügbare Microsoft-Assistent oder eine Copilot-Studio-Konfiguration | Unterstützte Inhalte, Nutzerauthentifizierung, Quellenangaben und aktuelle Berechtigungen |
| Mehrere freigegebene Systeme gemeinsam durchsuchen | Ein Assistent über mehrere Quellen, gegebenenfalls mit RAG | Einheitliche Quellenidentität, Durchsetzung der Zugriffsrechte und Löschung über alle Systeme |
| Eigene Such- oder Antwortregeln anwenden | Ein bewusst begrenzter individueller Aufbau | Ein messbarer Vorteil gegenüber vorhandenen Werkzeugen und ein verantwortlicher Betreiber |
Ein erfundenes Betriebsteam, das fragt „Welche Installations-Checkliste gilt?“, braucht zum Beispiel möglicherweise klarere Zuständigkeiten für die Quellen und kein neues Modell. Wenn die Antwort sowohl SharePoint-Anweisungen als auch freigegebene Produktdokumentation aus einem anderen System erfordert, kommt eine breitere Retrieval-Schicht in Betracht. Das bleibt eine Hypothese, bis beide Varianten mit denselben Fragen und Nutzern getestet sind.
Microsoft dokumentiert SharePoint-Wissensquellen in Copilot Studio zusammen mit Einschränkungen bei Authentifizierung und Inhalten. Verwenden Sie die unterstützte Konfiguration im vorgesehenen Mandanten; eine Quellenverbindung allein gibt nicht den Zugriff jedes Nutzers frei. Microsoft: SharePoint als Wissensquelle hinzufügen, geprüft am 27. September 2026.
Dieser Artikel konzentriert sich auf die Berechtigungsgrenze nach dieser Entscheidung. Der umfassendere Leitfaden zur KI-Wissensdatenbank behandelt Quellenauswahl, Zuständigkeiten und Veröffentlichung. Treffen Sie diese redaktionellen Entscheidungen parallel zu den folgenden technischen Zugriffstests.
02 / 14
Welche drei Berechtigungsfragen sind zu trennen?
Ein RAG-Assistent mit SharePoint muss drei getrennte Berechtigungsfragen beantworten:
- Erstens benötigt der Import eine Berechtigung, Quellen zu erfassen.
- Zweitens braucht die Anwendung eine verlässlich authentifizierte Nutzeridentität.
- Drittens muss die Suche prüfen, welche erfassten Inhalte für diese Identität freigegeben sind.
Diese Schritte können unterschiedliche Konten und technische Mechanismen verwenden.
Ein erfolgreicher Importtest beantwortet nur die erste Frage. Ein erfolgreicher Login beantwortet die zweite. Erst eine gezielte Anfrage mit unterschiedlichen Rollen zeigt, ob der dritte Schritt korrekt arbeitet. Deshalb ist eine Vorführung mit einem Administrator für die Rechteabnahme ungeeignet.
Hinzu kommt die Berechtigung zum Assistenten selbst. Microsoft unterscheidet bei SharePoint-Agenten den Zugriff auf den Agenten von den Rechten an dessen Quellen. Wer den Agenten öffnen darf, erhält dadurch nicht automatisch Zugang zu allen eingebundenen Dokumenten. Microsoft: Zugriff auf SharePoint-Agenten.
03 / 14
Direkter Quellenzugriff oder eigener Index: Was ändert sich?
Bei einem direkten, nutzerbezogenen Quellenzugriff wird die Berechtigungsentscheidung möglichst nah am führenden System getroffen. Bei einem eigenen Index werden Inhalte und gegebenenfalls Berechtigungsmetadaten kopiert. Dadurch entsteht eine zusätzliche Verantwortung für Synchronisation und korrekte Auswertung.
Ein eigener Index kann spezielle Suche, Aufbereitung oder Kombinationen ermöglichen. Er muss aber wissen, welche Version eines Dokuments und welche Rechtefassung aktiv sind. Die Dateiadresse allein bildet diese Informationen nicht ausreichend ab.
Microsoft nennt für Anforderungen an das vollständige SharePoint-Berechtigungsmodell eine entfernte SharePoint-Wissensquelle als Alternative zur ACL-Übernahme im Index. Ob diese Option zum gewählten Produkt, zur Region und zum konkreten Auftrag passt, gehört in die Architekturprüfung. Microsoft: SharePoint-ACL-Indexer.
04 / 14
Übernimmt Azure AI Search SharePoint-Rechte automatisch?
Vorschaustatus. Stand 26. September 2026 beschreibt Microsoft die Übernahme von SharePoint-Berechtigungsmetadaten in Azure AI Search weiterhin als Vorschaufunktion. Die genaue API-Version und die eingesetzten Indexerfunktionen beeinflussen die Unterstützung. Eine allgemeine Aussage wie „SharePoint-Rechte werden automatisch übernommen“ ist deshalb zu ungenau.
Rechteänderungen und Grenzen. Besonders relevant: Die Dokumentation beschreibt inkrementelle Änderungen an individuellen Objektberechtigungen ab einer bestimmten Preview-Version, während geerbte Änderungen an übergeordneten Bereichen einen ausdrücklichen Refresh benötigen. Ebenso bestehen Grenzen bei Gastnutzern und bestimmten Freigabearten. Prüfen Sie die aktuelle Unterstützungstabelle gegen Ihre tatsächlichen SharePoint-Strukturen. Microsoft: Voraussetzungen und Einschränkungen.
Was die Einschränkungen verlangen. Diese Einschränkungen sprechen nicht pauschal gegen einen Index. Sie verlangen eine konkrete Entscheidung, ob der benötigte Rechteumfang unterstützt wird, wie fehlende Fälle behandelt werden und ob der Vorschauzustand für den geplanten Betrieb akzeptabel ist.
Festgehaltene Version. Halten Sie die gewählte API- und Bereitstellungsversion im Abnahmenachweis fest. Eine später angekündigte Funktion belegt nicht rückwirkend, dass sich eine ältere, bereits eingerichtete Verbindung genauso verhält. Ebenso sollte eine alte Einschränkung nicht ungeprüft wiederholt werden, nachdem sich die tatsächliche Konfiguration geändert hat.
05 / 14
Ein synthetisches Beispiel für vererbte Rechte
Ein erfundener Projektbereich enthält zehn Dokumente mit vom Ordner geerbten Leserechten. Eine Mitarbeiterin darf den Ordner zunächst lesen. Später wird ihre Berechtigung am übergeordneten Bereich entfernt, während der Dokumenttext unverändert bleibt.
Ein Import, der nur Textänderungen betrachtet, kann diesen Entzug übersehen. Auch ein Indexer mit Unterstützung einzelner ACL-Änderungen muss nicht automatisch jede geerbte Änderung abdecken. Die Anwendung könnte dann weiterhin Text aus einem Dokument liefern, das in SharePoint nicht mehr geöffnet werden darf.
Der Test muss deshalb den tatsächlichen Vererbungsweg nachstellen: Zugriff erlauben, Frage beantworten, Recht am Elternobjekt entziehen, erforderliche Synchronisation durchführen und dieselbe Frage erneut stellen. Messen Sie, ab wann kein Inhalt mehr ausgegeben wird. Der Testfall ist vorgeschlagen; er beschreibt keinen beobachteten Vorfall bei einem Kunden.
06 / 14
Welche Metadaten sollte jeder Textausschnitt mitführen?
Jeder Textausschnitt in einem SharePoint-RAG-Index sollte die folgenden Metadaten mitführen:
| Metadatum | Zweck |
|---|---|
| Quellen- und Dokumentkennung | Alle Ableitungen einer Datei zuordnen |
| Dokumentversion | Antwort einer konkreten Fassung zuweisen |
| Abschnitt oder Seitenbezug | Aussage nachprüfbar zitieren |
| Organisatorischer Bereich | Vermischung von Mandanten verhindern |
| Erlaubte Nutzer- oder Gruppenreferenzen | Zugriff technisch eingrenzen |
| Zeitpunkt der Rechteaktualisierung | Veraltete Entscheidungen erkennen |
| Status der Quelle | Gesperrte oder gelöschte Inhalte ausschließen |
Wenn ein Dokument in viele Chunks geteilt wird, müssen relevante Rechteinformationen auf sämtliche verwendeten Suchobjekte gelangen. Eine geschützte übergeordnete Datei hilft nicht, wenn ihre Textstücke ohne entsprechende Grenze gespeichert werden.
Dasselbe gilt für abgeleitete Zusammenfassungen. Werden mehrere Dokumente zusammengefasst, muss die Anwendung entscheiden, welche Nutzer diese neue Zusammenfassung sehen dürfen. Die Rechte der allgemeinsten Quelle sind dafür keine sichere Standardannahme.
07 / 14
Eigene Sicherheitsfilter bewusst implementieren
Azure dokumentiert neben nativen Mechanismen ein Muster mit gespeicherten Nutzer- oder Gruppenkennungen und Suchfiltern. Dabei liegt Verantwortung für richtige Identität, Metadaten und Filterkonstruktion bei der Anwendung. Ein Textfeld mit Gruppenkennungen ist nicht von selbst ein vollständiges Berechtigungssystem. Azure AI Search: Security Filter Pattern.
Die Anwendung sollte den Filter aus geprüfter Identität ableiten. Nutzer dürfen ihren organisatorischen Bereich nicht durch einen frei editierbaren Parameter erweitern. Auch Hintergrundanfragen und alternative Suchpfade müssen dieselben Grenzen anwenden.
Verwenden Sie fehlende oder unklare Berechtigungsdaten nicht als Freigabe. Wenn die Gruppenauflösung ausfällt, ist ein sichtbarer eingeschränkter Zustand besser als ein stiller Wechsel zu ungefilterter Suche. Die konkrete Ersatzreaktion muss fachlich und technisch vereinbart werden.
Haben Sie so einen Workflow?
Erzählen Sie uns davon: ehrliche Einschätzung und ein grober Preis, meist innerhalb eines Tages.
08 / 14
Ist Copilot Studio ein pauschaler Rechtegarant?
Die Art der Wissensquelle ist entscheidend. Microsoft beschreibt SharePoint-/OneDrive-Verbindungen in Copilot Studio mit delegierter Authentifizierung und Security Trimming. Die konfigurierte Azure-AI-Search-Verbindung wird dagegen als nicht delegiert und ohne solche automatische Nutzerfilterung beschrieben. Microsoft: RAG-Wissensquellen.
Übertragen Sie daher die Eigenschaften einer nativen SharePoint-Quelle nicht ungeprüft auf einen selbst aufgebauten Suchindex, nur weil beide im gleichen Agenten erscheinen. Für gemischte Quellen muss jeder Pfad separat geprüft werden. Ein sicherer Pfad kann einen ungeschützten zweiten Pfad nicht ausgleichen.
Diese Unterscheidung gehört auch in Angebote und Abnahmen. Lassen Sie sich nicht nur „Integration mit Microsoft“ bestätigen, sondern die verwendete Identität, den Filtermechanismus und das Verhalten bei Rechteänderungen zeigen.
09 / 14
Antworten, Vorschläge und Caches gemeinsam testen
Sichtbare Bestandteile. Ein Rechtefehler kann auftreten, ohne dass der vollständige Dokumenttext sichtbar wird. Dateititel, Antwortvorschläge, Trefferzahlen oder Zusammenfassungen können bereits vertrauliche Informationen offenlegen. Die Prüfung sollte deshalb alle sichtbaren Bestandteile erfassen.
Geteilte Caches. Geteilte Antwortcaches sind besonders sorgfältig zu gestalten. Eine für Person A erlaubte Antwort darf nicht allein wegen einer identischen Frage an Person B ausgeliefert werden. Berechtigungsstand und Quellenfassung müssen berücksichtigt werden, oder die Anwendung verzichtet für diesen Bereich auf geteilten Cache.
Offene Gespräche. Ein bereits offenes Gespräch kann Informationen enthalten, die nach einem Rechteentzug nicht erneut verwendet werden sollen. Prüfen Sie daher neue und bestehende Sitzungen. Definieren Sie, ob betroffene Kontextteile entfernt, Gespräche neu begonnen oder Antworten für den Bereich vorübergehend gesperrt werden.
Fehlermeldungen. Sehen Sie sich auch die Fehlermeldungen an. Eine Antwort „Zugriff verweigert“ sollte weder einen sensiblen Dokumenttitel noch einen internen Pfad enthalten, es sei denn, die Person darf beides ohnehin sehen. Die Fehlerbehandlung gehört zur selben Informationsgrenze wie normale Antworten.
10 / 14
Welche Rollen und Fälle gehören in eine Rollenmatrix für die Abnahme?
Eine Rollenmatrix für die Abnahme von RAG mit SharePoint sollte mindestens diese Rollen enthalten:
- eine normale interne Person
- ein Projektmitglied
- eine Person ohne Projektzugang
- einen tatsächlich unterstützten externen Zugriff, falls dieser Teil des Auftrags ist
Verwenden Sie erfundene vertrauliche Inhalte, damit ein fehlerhafter Versuch keine echten Geheimnisse offenlegt.
Prüfen Sie direkte Freigabe, Gruppenmitgliedschaft und Vererbung getrennt. Ergänzen Sie die Rechtetests um die folgenden Änderungs- und Fehlerfälle:
- Gruppenwechsel
- Rechteentzug
- gelöschte Quelle
- ausgefallene Identitätsauflösung
Wenn die gewählte Verbindung einen dieser Fälle nicht unterstützt, muss er aus dem erlaubten Umfang ausgeschlossen oder anders gelöst werden.
Festgelegte Ergebnisse. Die erwarteten Ergebnisse werden vor dem Lauf festgelegt. Die Bewertung lautet nicht nur „Chat hat nichts Kritisches gesagt“, sondern beispielsweise „gesperrter Chunk war nicht im Modellkontext, kein Titel erschien und kein geteilter Cache lieferte die frühere Antwort“.
Falsche Offenlegung und falsche Verweigerung. Halten Sie sowohl falsche Offenlegung als auch falsche Verweigerung fest. Ein zu enger Filter kann berechtigte Mitarbeitende daran hindern, notwendige Informationen zu finden. Das ist ein Mangel in der Nutzbarkeit, der zu beheben ist, ohne die Sperre für unberechtigte Nutzer aufzuweichen.
11 / 14
Wie zerlegen Sie die Einführung in nachvollziehbare Prüfschritte?
Testbibliothek. Erstellen Sie zunächst eine kleine eigene Testbibliothek mit drei Dokumenten: eines für alle Testpersonen, eines nur für das Projektteam und eines mit individueller Freigabe. Hinterlegen Sie in jedem Dokument eine unterschiedliche erfundene Kennung. Dadurch lässt sich eine versehentliche Offenlegung eindeutig zuordnen, ohne echte Geschäftsinformationen zu verwenden.
Prüfen Sie zuerst die Rechte direkt in SharePoint. Wenn bereits die Ausgangsfreigabe falsch ist, kann der Assistent dieses Problem nicht durch korrektes Übernehmen beheben. Lassen Sie dieselben Identitäten die Dokumente öffnen und protokollieren Sie erlaubten sowie verweigerten Zugriff.
Importieren Sie anschließend den Bestand und untersuchen Sie die erzeugten Suchobjekte. Stimmen Quellenkennung, Rechteinformationen und Versionsbezug für jeden Chunk? Prüfen Sie auch Abschnitte, die durch eine zusätzliche Verarbeitung entstanden sind, etwa erkannte Tabellen oder Zusammenfassungen. Die erste Dokumentzeile ist kein ausreichender Stellvertreter für die gesamte Datei.
Erst danach führen Sie die Fragen über die spätere Nutzeroberfläche aus. Damit werden Anmeldung, Suchfilter, Kontextaufbau und Darstellung gemeinsam geprüft. Vergleichen Sie dieses Ergebnis mit dem direkten SharePoint-Zugriff. Eine Abweichung muss erklärt und behoben werden, bevor der Bestand erweitert wird.
Rechteänderungen. Zum Schluss verändern Sie die Rechte an verschiedenen Stellen: direkte Person, Gruppenmitgliedschaft und übergeordneter Ordner. Wiederholen Sie die Abnahme nach jedem einzelnen Schritt. Wenn mehrere Änderungen gleichzeitig vorgenommen werden, bleibt die Ursache eines Fehlers oft unklar. Halten Sie fest, welcher technische Refresh jeweils erforderlich war und welche Verzögerung tatsächlich gemessen wurde. Dieses Protokoll wird später zum Betriebsnachweis und zur Grundlage für die nächste Erweiterung.
12 / 14
Betrieb und Wiederherstellung gehören zur gleichen Grenze
Überwachung. Überwachen Sie, wann Berechtigungsmetadaten zuletzt erfolgreich aktualisiert wurden. Ein grüner Importstatus kann sich auf Text beziehen, während Rechte veraltet sind. Die zuständige Stelle muss erkennen können, welcher Teil des Bestands betroffen ist.
Wiederherstellung. Prüfen Sie nach einer Wiederherstellung, ob inzwischen entzogene Freigaben erneut aktiv geworden sind. Ein älterer Indexstand darf nicht ohne aktuellen Rechteabgleich veröffentlicht werden. Für dringende Fälle braucht es eine Möglichkeit, eine Quelle oder einen Bereich sofort aus Antworten auszuschließen.
Dokumentierter Datenfluss. Der nächste Schritt ist ein dokumentierter Datenfluss mit Identitäten und Rechtezuständen. Erst danach lässt sich belastbar entscheiden, ob native Quellen, ein eigener Index oder eine Kombination passend sind. Die RAG-Architektur und der Abnahmeplan ergänzen diese Prüfung.
Verantwortung für den Lebenszyklus. Benennen Sie eine verantwortliche Person für den gesamten Lebenszyklus der Zugriffe, einschließlich der Änderungen, die ein anderes Team auslöst. SharePoint-Administratoren können Berechtigungen ändern, ohne dass sich die Konfiguration des Assistenten ändert. Ein vereinbarter Benachrichtigungs- und Abgleichprozess verhindert, dass aus dieser organisatorischen Trennung eine unsichtbare technische Lücke wird.
Aktualisierungszeiten. Die vereinbarte Aktualisierungszeit muss sowohl fachliche Änderungen als auch Rechteentzug abdecken. Dokumentieren Sie unterschiedliche Fristen ausdrücklich, falls deren Dringlichkeit und technische Umsetzung voneinander abweichen. Halten Sie fest, wer den betroffenen Bereich sperren kann, solange eine überfällige Rechteaktualisierung untersucht wird.
13 / 14
Arbeitsblatt zum Mitnehmen
Arbeitsblatt
Die Tabelle als editierbares CSV herunterladen
| Situation | Erwartete Grenze | Test |
|---|---|---|
| Mitarbeiter A ohne Personalzugriff | Kein Personalinhalt im Kontext | Direkte und umformulierte Frage |
| Gruppenrecht entzogen | Neue Antworten berücksichtigen Entzug | Suche und Cache erneut prüfen |
| Datei verschoben | Rechte und Zuordnung aktualisiert | Alter und neuer Pfad |
| Geteilte Unterhaltung | Kein neuer Zugriff auf fremde Quellen | Zweiter Nutzer öffnet Verlauf |
| Quelle nicht mehr erreichbar | Keine unbelegte Verfügbarkeitszusage | Quellenlink und Antwort prüfen |
Spalten zum Ausfüllen in der Datei: Eigener Wert / Beobachtung, Verantwortlich, Nächster Schritt.
Die Tabelle als editierbares CSV herunterladen (CSV). Ergänzen Sie Ihre Werte, Zuständigkeiten und offenen Punkte. Die Vorlage enthält keine gemessenen Kundenergebnisse.
14 / 14
Passende nächste Schritte
Diese Leitfäden von modernagents behandeln angrenzende Entscheidungen rund um KI-Wissensassistenten:
- KI-Wissensassistent: internes Wissen auffindbar machen
- RAG-Wissensassistent testen: Quellen, Rechte und Antworten
- RAG-Wissen aktuell halten: Versionen, Löschung und Widersprüche
- RAG-Sicherheit: manipulative Dokumente und Datenabfluss prüfen
Für eine konkrete Ablaufprüfung reichen zunächst eine Prozessbeschreibung, die beteiligten Systeme und typische Ausnahmen. Mit modernagents besprechen.