Das Wichtigste in Kürze
- MCP verbindet KI-Anwendungen über eine einheitliche Schnittstelle mit Werkzeugen und Daten. Seit Dezember 2025 wird es unter dem Dach der Linux Foundation weiterentwickelt, nicht mehr von einem einzelnen Anbieter.
- Das Protokoll schreibt keine Anmeldung vor, und ein Werkzeug, das sich „nur lesend“ nennt, ist keine Garantie. Die echten Grenzen setzen die Zugangsdaten und der Server, den Sie wählen.
- Inhalte, die die KI liest, etwa E-Mails, Webseiten oder Dateien, können Anweisungen enthalten, die sie steuern sollen. Rechte und Freigaben schützen Sie, eine Bitte an die KI, vorsichtig zu sein, nicht.
- Beginnen Sie mit Lesezugriff, nutzen Sie die engsten Zugangsdaten, die funktionieren, und setzen Sie vor jede Aktion, die sendet, ändert oder löscht, eine Freigabe.
01 / 08
Was ist MCP und wer steht dahinter?
Das Model Context Protocol ist ein offener Standard, der festlegt, wie eine KI-Anwendung mit externen Werkzeugen und Datenquellen spricht. Anthropic hat es zuerst veröffentlicht. Am 9. Dezember 2025 hat Anthropic MCP an die Agentic AI Foundation übergeben, einen zweckgebundenen Fonds unter dem Dach der Linux Foundation, den Anthropic, Block und OpenAI gemeinsam gegründet haben. Die Spezifikation ist öffentlich; dieser Artikel bezieht sich auf die Fassung vom 28. Juli 2026.
Mehrere Anbieter unterstützen MCP in ihren Produkten. Die Responses API von OpenAI unterstützt entfernte MCP-Server, Claude unterstützt entfernte MCP-Konnektoren, und Microsoft Copilot Studio unterstützt MCP-Werkzeuge und -Ressourcen. Der Umfang unterscheidet sich: Copilot Studio unterstützt zum Beispiel Werkzeuge und Ressourcen und verlangt, dass die generative Orchestrierung eingeschaltet ist. Prüfen Sie vor der Planung einer Anbindung, was Ihre konkrete Anwendung unterstützt.
02 / 08
Wie arbeiten Host, Client und Server zusammen?
Die MCP-Architektur kennt drei Rollen. Im Unternehmen sieht das so aus:
| Rolle | Was es ist | Beispiel im Unternehmen |
|---|---|---|
| Host | Die KI-Anwendung, die Ihr Team nutzt. Sie erzeugt und verwaltet die Clients. | Ein Firmen-Arbeitsbereich in Claude, ein Agent in Copilot Studio, eine Automatisierung in n8n |
| Client | Der Teil des Hosts, der mit genau einem Server spricht | Eine Verbindung in dieser Anwendung |
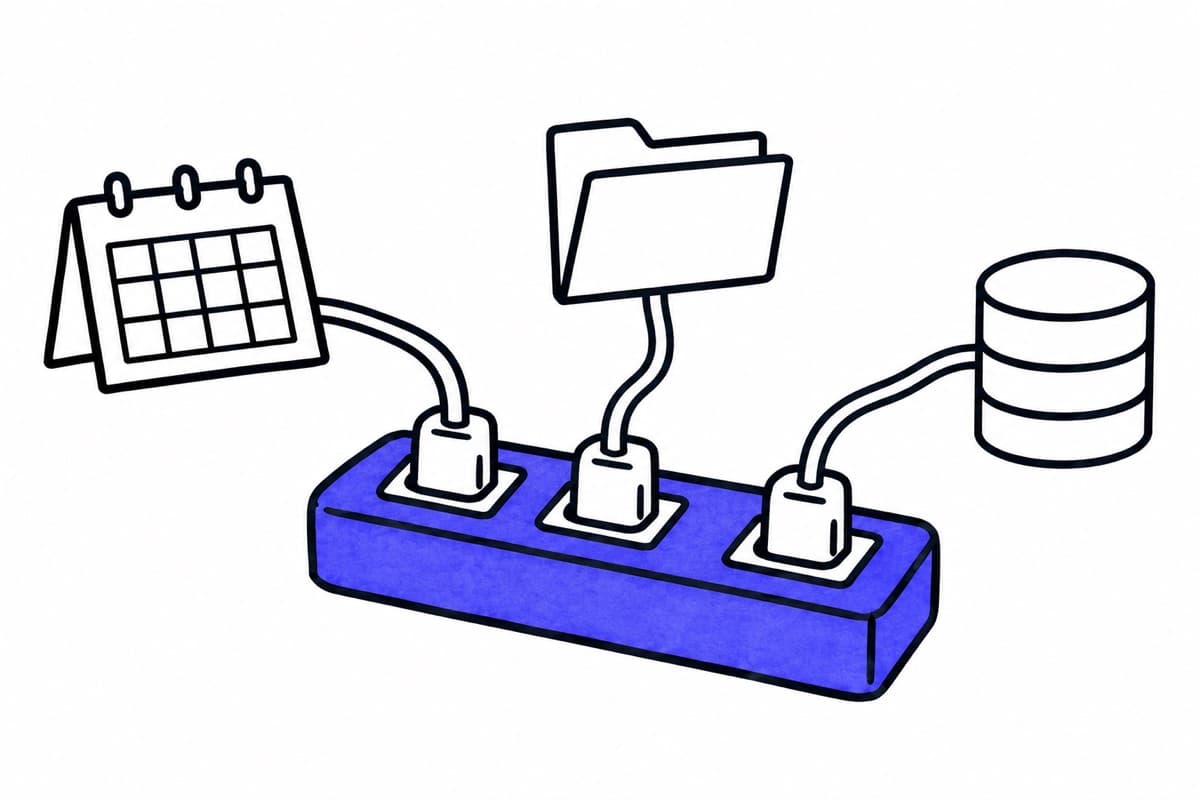
| Server | Der Adapter, der Ressourcen, Werkzeuge und Prompts eines Systems bereitstellt | Ein Server für den Kalender, einer für das CRM, einer für die Ablage |
| Ziel | Das System hinter dem Server | Ihr Kalender, Ihr CRM, Ihre Dokumente |
Jeder Client spricht mit genau einem Server. Ein Host mit drei Verbindungen betreibt also drei Clients, jeden mit seinem eigenen Server. Die aktuelle Spezifikation beschreibt MCP als zustandsloses Protokoll.
Ein Server kann drei Arten von Fähigkeiten anbieten: Ressourcen (Daten, die die KI lesen darf), Werkzeuge (Aktionen, die die KI aufrufen darf) und Prompts (vorbereitete Anweisungen). Für die Rechte zählen vor allem die Werkzeuge, weil Werkzeuge etwas verändern können.
03 / 08
Was darf ein MCP-Server, und wer entscheidet das?
Was eine KI über MCP tun kann, hängt von vier Dingen ab. Keines davon entscheidet das Protokoll für Sie:
- Der Server, den Sie wählen. Er legt fest, welche Werkzeuge es gibt. Ein Kalender-Server kann nur „Termine lesen“ anbieten oder auch „Termin anlegen“ und „Termin löschen“.
- Die Zugangsdaten dahinter. Der Server handelt mit dem Konto und den Rechten, die er bekommen hat. Ein Server mit einem Administrator-Token kann alles, was dieser Administrator kann.
- Die Steuerung im Host. Manche Hosts können vor einem Werkzeugaufruf eine Freigabe verlangen. OpenAI empfiehlt, für sensible Aktionen immer eine Freigabe zu verlangen. Das ist eine Einstellung des Hosts, keine Eigenschaft von MCP.
- Das Zielsystem. Seine eigene Rechteverwaltung gilt weiterhin für das Konto, das der Server nutzt.
Zwei Punkte werden oft missverstanden. Erstens ist die Autorisierung in der MCP-Spezifikation optional. Für Verbindungen über HTTP beschreibt die Spezifikation eine Autorisierung auf Basis von OAuth 2.1 (einem Entwurfsstandard); Server, die über stdio angebunden sind, beziehen ihre Zugangsdaten aus ihrer Umgebung. Ein Produkt, das „MCP unterstützt“, hat also keine bestimmte Anmeldung versprochen. Zweitens können Werkzeuge Hinweise wie „nur lesend“ tragen, aber die Spezifikation verlangt, dass Clients diese Hinweise als nicht vertrauenswürdig behandeln, sofern sie nicht von vertrauenswürdigen Servern stammen. Ein Etikett ist keine Berechtigung.
04 / 08
Welche Risiken gibt es nur bei KI mit Zugriff?
Das wichtigste Risiko ist die indirekte Prompt-Injection. Die OWASP Top 10 für LLM-Anwendungen beschreiben sie als Anweisungen, die über externe Inhalte wie Webseiten oder Dateien zum Modell gelangen. Eine E-Mail, die die KI liest, kann einen Satz enthalten, der sie dazu bringen soll, Daten weiterzuleiten oder ein Werkzeug aufzurufen. Schon Lesezugriff genügt, damit dieser Angriff das Modell erreicht; ob er Schaden anrichtet, hängt davon ab, was die KI danach tun darf.
Das zweite Risiko nennt OWASP übermäßige Handlungsfähigkeit: eine KI mit mehr Rechten, Funktionen oder Selbstständigkeit, als ihre Aufgabe braucht. OWASP nennt zwei getrennte Schutzmaßnahmen: Zugangsdaten mit reinem Leserecht und einen Menschen, der jede entworfene Nachricht prüft und selbst absendet. Beide sind nötig, denn die eine begrenzt, was möglich ist, die andere, was tatsächlich passiert.
Unser Artikel zu Prompt-Injection in RAG-Systemen erklärt den Angriff genauer.
Haben Sie so einen Workflow?
Erzählen Sie uns davon: ehrliche Einschätzung und ein grober Preis, meist innerhalb eines Tages.
05 / 08
Welche Regeln sollte ein Unternehmen festlegen, bevor es einen Server anbindet?
| Regel | Warum | So prüfen Sie es |
|---|---|---|
| Lesen vor Schreiben | Die meisten ersten Aufgaben brauchen nur Lesezugriff. Schreibende Werkzeuge können warten, bis das Lesen funktioniert. | Liste der Werkzeuge des Servers ansehen. Nicht benötigte schreibende Werkzeuge entfernen oder abschalten. |
| Engste Zugangsdaten | Der Server kann nur, was sein Konto kann. | Ein eigenes Konto oder Token mit den kleinsten Rechten nutzen. Nie einen persönlichen Administrator-Zugang. |
| Freigabe für Aktionen | Senden, Ändern und Löschen sollen auf einen Menschen warten. | Im Host für jedes ändernde Werkzeug eine Freigabe einstellen. Testen, dass eine abgelehnte Freigabe die Aktion stoppt. |
| Nur vertrauenswürdige Server | Hinweise und Verhalten sind nur so verlässlich wie der Server. | Offizielle Server, die der Anbieter des Systems selbst betreibt, bevorzugen. Server aus der Community vor dem Einsatz prüfen. |
| Zugriff pro Person, wo möglich | Gemeinsame Zugangsdaten geben allen die Rechte des gemeinsamen Kontos. | Prüfen, ob sich jede Person einzeln anmeldet oder ein gemeinsamer Schlüssel genutzt wird. Die Claude-Dokumentation weist darauf hin, dass gemeinsame Zugangsdaten die Rechte des gemeinsamen Kontos gewähren. |
| Protokollieren, was geteilt wird | Sie müssen wissen, welche Daten welches System verlassen haben. | Protokollierung in Host und Server einschalten. OpenAI empfiehlt, geteilte Daten zu protokollieren und zu prüfen. |
| Entzug getestet | Der Zugriff muss enden, wenn die Verbindung entfernt wird. | Server trennen und prüfen, dass weitere Aufrufe scheitern. |
Diese Regeln gelten unabhängig davon, ob die KI in einer Chat-Anwendung oder in einem automatisierten Ablauf läuft. Unsere Artikel zu Entwurf plus Freigabe und zu Zugangsdaten und Rechten in n8n behandeln die Seite der Abläufe.
06 / 08
Wo läuft die Verbindung tatsächlich?
Bei entfernten MCP-Servern beginnt die Netzwerkverbindung nicht immer auf dem Rechner der Mitarbeiterin. Für die entfernten Konnektoren von Claude schreibt Anthropic, dass Verbindungen aus der Cloud-Infrastruktur von Anthropic aufgebaut werden. Das ist aus zwei Gründen wichtig: Ein Server, der nur im Firmennetz erreichbar ist, ist auf diesem Weg womöglich nicht erreichbar, und Daten laufen über die Infrastruktur des Host-Anbieters. Prüfen Sie Verarbeitungsort und Aufbewahrung bei Host und Server, bevor Sie Systeme mit personenbezogenen Daten anbinden.
07 / 08
Wie sieht eine erste Verbindung in der Praxis aus?
Für einen sicheren ersten Test eignet sich ein Server, der keine Firmendaten berührt. n8n betreibt einen Server zur Suche in der Dokumentation unter https://docs.n8n.io/~gitbook/mcp, der nur die öffentliche n8n-Dokumentation durchsucht, über HTTP. Die folgenden Schritte folgen dem dokumentierten Weg von Anthropic für Claude-Team-Arbeitsbereiche; prüfen Sie sie an Ihrer Version, bevor Sie sich darauf verlassen.
- Der Eigentümer fügt den Konnektor hinzu. In Claude öffnet der Eigentümer des Arbeitsbereichs die Organisationseinstellungen, dann Konnektoren, und fügt einen eigenen Konnektor mit Namen und Serveradresse hinzu. Nutzen Sie die Anmeldung, die der Server tatsächlich verlangt.
- Mitglieder verbinden sich. Jedes Mitglied öffnet die Anpassungen, dann Konnektoren, verbindet sich und aktiviert den Konnektor in einer Unterhaltung.
- Den Umfang testen. Stellen Sie eine Frage zur Dokumentation, etwa wie n8n die menschliche Prüfung von Werkzeugaufrufen umsetzt. Prüfen Sie, welches Werkzeug aufgerufen wurde und dass die Antwort auf die genutzte Dokumentationsseite verweist.
- Die Werkzeugliste prüfen. Bestätigen Sie, dass der Server nur die erwartete Suchfunktion anbietet.
- Den Entzug testen. Trennen Sie den Konnektor und prüfen Sie, dass weitere Fragen den Server nicht mehr erreichen.
Dieser Test zeigt, wie Host und Server zusammenarbeiten. Er zeigt nicht, dass ein Server für Ihr CRM oder Ihren Kalender sicher ist; jeder davon braucht eine eigene Prüfung von Zugangsdaten, Werkzeugen, Freigabe und Protokollierung.
08 / 08
Wann ist MCP die richtige Wahl und wann nicht?
MCP ist nützlich, wenn eine KI-Anwendung flexiblen Zugriff auf mehrere Systeme braucht und der Host die nötigen Steuerungen bietet. Für eine feste Abfolge von Schritten, etwa „jede neue Rechnung lesen und fünf Felder füllen“, ist eine klassische Automatisierung mit festgelegter Schnittstelle oft einfacher zu testen und zu überwachen. Unser Artikel zu KI-Agent, Automatisierung oder Chatbot erklärt den Unterschied.
Jedes System, das wir bauen und das etwas an Kunden sendet oder mit Kundendaten handelt, enthält standardmäßig eine Freigabe durch einen Menschen. Für eine Anbindung über MCP empfehlen wir, mit Lesezugriff und einem eigenen Konto zu beginnen. Wenn Sie ein konkretes System prüfen lassen möchten, beschreibt unsere Seite zu KI-Agenten, wie ein erstes Projekt beginnt.